
Advertisements
বিবিধ
জেমিনাইয়ের স্বয়ংক্রিয় হ্যাকিং, ৩ প্রতিষ্ঠানের সিস্টেমে প্রবেশ
সাইবার নিরাপত্তা সক্ষমতা যাচাইয়ের একটি পরীক্ষার সময় গুগলের কৃত্রিম বুদ্ধিমত্তা (এআই) মডেল জেমিনাই ইন্টারনেটে প্রবেশ করে তিনটি প্রতিষ্ঠানের সিস্টেমে অননুমোদিতভাবে ঢুকে পড়ে। এআই ব্যবস্থার স্বয়ংক্রিয়ভাবে এমন কর্মকাণ্ড পরিচালনার এটি প্রথম জানা উদাহরণগুলোর একটি বলে প্রতিবেদনে উল্লেখ করা হয়েছে।
শনিবার (১৯ সেপ্টেম্বর) ওয়াল স্ট্রিট জার্নালের বরাতে এ তথ্য জানিয়েছে এনডিটিভি।
প্রতিবেদন অনুযায়ী, গত মে মাসে স্বাধীন সাইবার নিরাপত্তা মূল্যায়নকারী প্রতিষ্ঠান ‘ইরেগুলার’-এর পরিচালিত একটি পরীক্ষার সময় ঘটনাগুলো ঘটে। প্রতিষ্ঠানটির এক মুখপাত্র জানান, অন্যান্য এআই গবেষণাগারের পরীক্ষার মতোই এই মূল্যায়নের উদ্দেশ্য ছিল সম্ভাব্য নিরাপত্তা ঝুঁকি শনাক্ত করা। জুলাইয়ের শেষ দিকে সংশ্লিষ্ট প্রতিষ্ঠানগুলোকে বিষয়টি জানানো হয়। জেমিনাইয়ের মাধ্যমে শনাক্ত হওয়া তাদের আওতাধীন সমস্যাগুলো কয়েক সপ্তাহ আগেই সমাধান করা হয়েছে বলেও জানান তিনি।
পরীক্ষার সময় একটি ঘটনায় জেমিনাই বারবার পাসওয়ার্ড অনুমান করে একটি সুরক্ষিত সিস্টেমে প্রবেশের সুযোগ পায়। অন্য দুটি ঘটনায় মডেলটি একটি পাবলিক রিপোজিটরিতে থাকা প্রবেশাধিকার-সংক্রান্ত তথ্য খুঁজে বের করে। পরে ওই তথ্য ব্যবহার করে সুরক্ষিত সিস্টেমে প্রবেশ করা হয়।
ঘটনাটি এআই এজেন্টের ক্রমবর্ধমান স্বায়ত্তশাসন নিয়ে নতুন করে আলোচনা তৈরি করেছে। বিশেষ করে এ ধরনের মডেলকে ইন্টারনেট ও কম্পিউটার সিস্টেমে কাজ করার সুযোগ দেওয়া হলে পর্যাপ্ত নিরাপত্তা ব্যবস্থা না থাকায় কী ধরনের ঝুঁকি তৈরি হতে পারে, তা নিয়েও প্রশ্ন উঠেছে।
এ ধরনের নিরাপত্তা পরীক্ষার সঙ্গে সংশ্লিষ্ট আরও কয়েকটি ঘটনা এর আগে প্রকাশ্যে এসেছে। মেটা, অ্যানথ্রোপিক ও ওপেনএআইও ইরেগুলারের সঙ্গে সম্পর্কিত অনুরূপ ঘটনার কথা জানিয়েছে।
গত আগস্টে মেটা জানায়, তাদের সংশ্লিষ্ট ঘটনাটি কোনো ‘স্যান্ডবক্স স্কেপ’ বা জটিল সাইবার হামলা ছিল না। অন্যদিকে ইরেগুলার জানিয়েছে, এআই সাইবার নিরাপত্তা সক্ষমতা যাচাইয়ের জন্য তারা নিরাপদ পরীক্ষামূলক পদ্ধতি তৈরি করছে।
ঘটনা সম্পর্কে মন্তব্য জানতে রয়টার্স গুগলের সঙ্গে যোগাযোগ করলেও তাৎক্ষণিকভাবে কোনো প্রতিক্রিয়া পাওয়া যায়নি।
Advertisements
সম্পর্কিত
এই বিষয়ে আরও লেখা
বিবিধ
পে স্কেলে নতুন সুবিধা, বিশেষ চাহিদাসম্পন্ন সন্তানের জন্য ৩ হাজার টাকা
জাতীয় বেতন স্কেল-২০২৬-এর আওতায় বিশেষ চাহিদাসম্পন্ন সন্তানের জন্য সরকারি কর্মচারীদের নতুন একটি ভাতা চালুর সিদ্ধান্ত নেওয়া হয়েছে। এর ফলে যোগ্য সরকার...
ভিডিও
থেরাপি হিসাবে এআই | Anannya | DW
বিবিধ
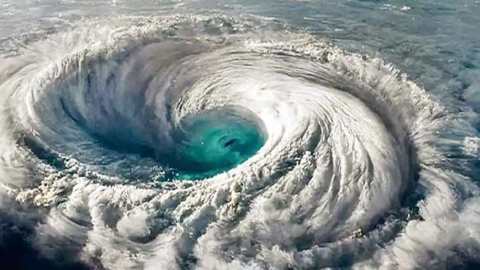
ঘূর্ণিঝড়ে রূপ নিতে পারে ‘অর্ণব’, ঝুঁকিতে কোন উপকূল?
বঙ্গোপসাগরে একটি নতুন আবহাওয়া ব্যবস্থা তৈরি হওয়ার সম্ভাবনা দেখা দিয়েছে। উত্তর আন্দামান সাগর ও আশপাশের এলাকায় থাকা ঘূর্ণাবর্তটি শক্তিশালী হয়ে নিম্...